9月の終わりから、大きな会社の情報漏えいの発表が、ほぼ毎週のように続いています。お客さんと話していても、「うちみたいな小さい会社は、何から手をつければいいのか分からない」という声をよく聞きます。ニュースは「不正アクセス」「認証情報」「身代金ウイルス」と難しい言葉ばかりで、何がどう危ないのか、どんどん分かりにくくなっているのも無理はありません。
この記事では、会社の情報の置き方を「自分の事務所」と「頑丈なオフィスビル」と「入館証」に例えて、いま何が起きているのか、小さな会社がまず何をすればいいのかを整理します。
まずは知ってほしいこと
この記事は、ITに詳しくない小さな会社の経営者の方に向けて書いています。分かりやすさを優先して、例えを使い、細かい例外や技術的な話はかなり省きました。くわしい方から見ると物足りないところや、言い切りすぎに見えるところもあると思います。そうした点は、記事の一番最後に「くわしい方へ」としてまとめましたので、ご容赦ください。
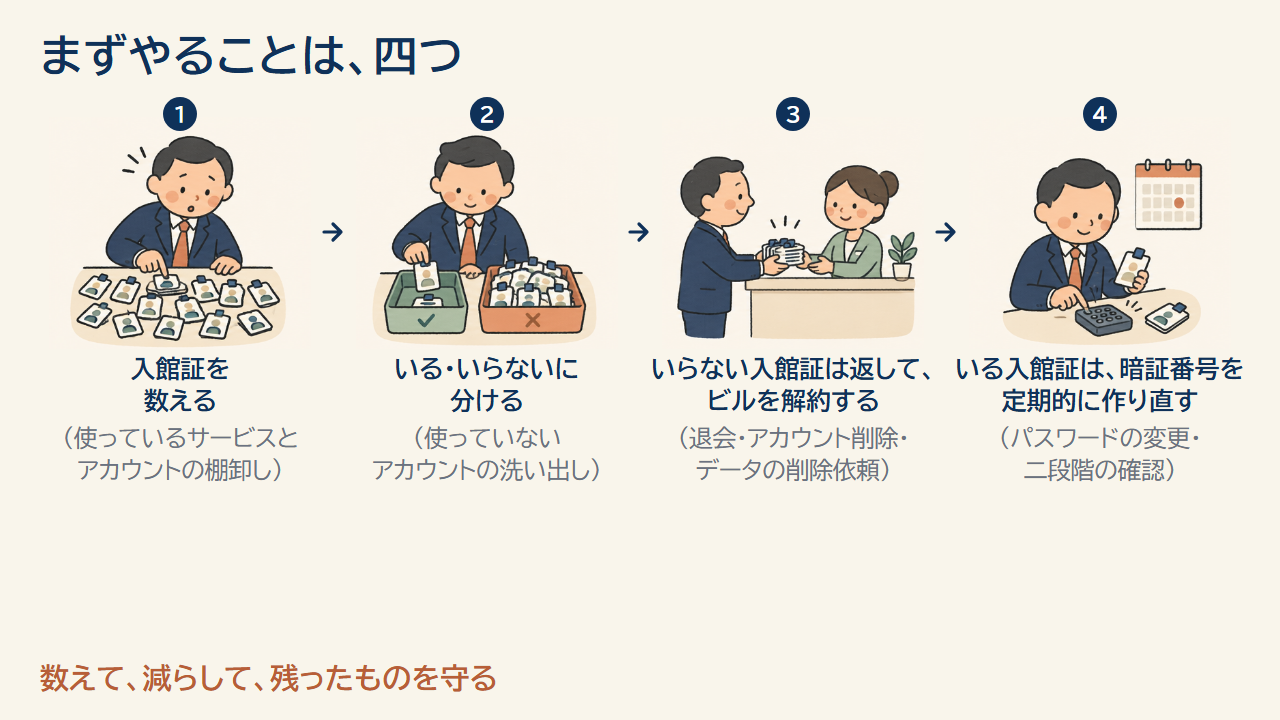
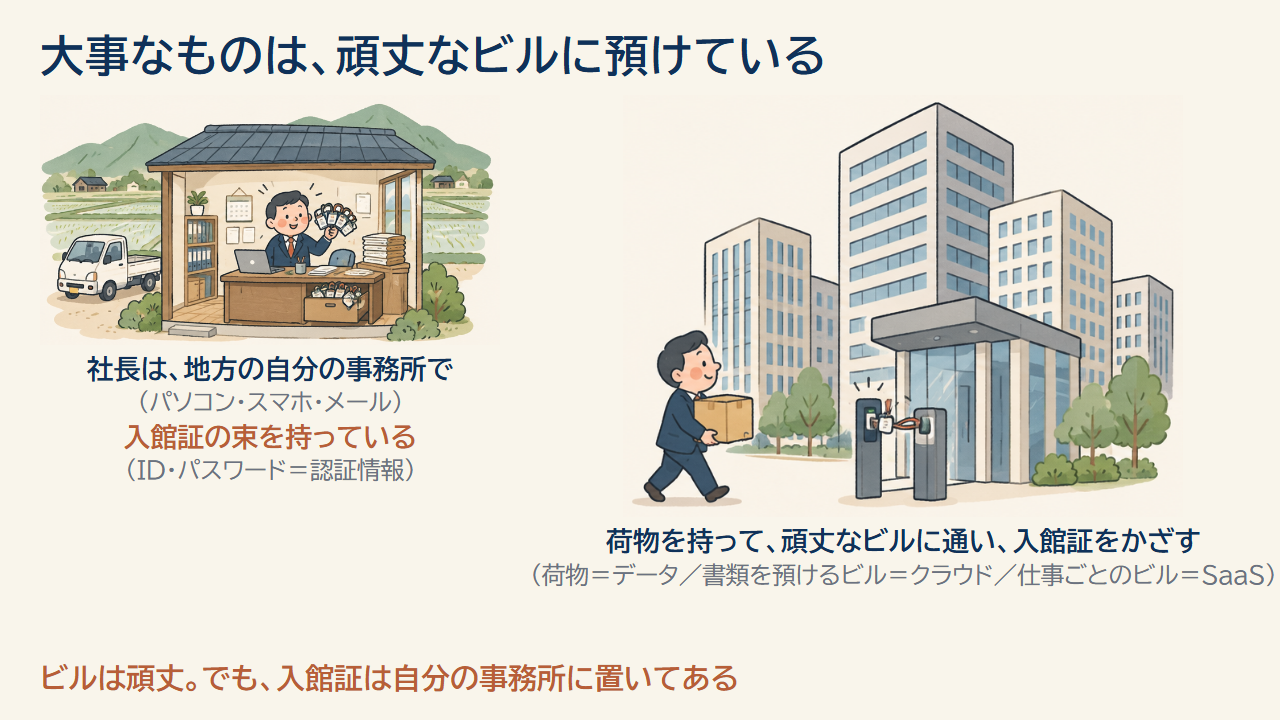
長い記事なので、まずはざっくり理解できるように、内容をスライドにしてみました。くわしくは、ぜひ本文を読んでください。時間がかかると思いますが、読んでほしいので、すべて書きました。
この記事でわかること
- いま情報漏えいが相次いでいる理由と、泥棒の手口(事務所とオフィスビルの例えで)
- 中小企業がまずやる4つのこと(入館証を数える・分ける・返す・作り直す)
- 自分のパスワードがすでに漏れていないかを、ブラウザで確かめる方法
【結論】クラウドを「使わない」ではなく、「預け方」を管理する。まずは入館証を数える
怖いからクラウドを使わない、では仕事が回りません。全部自分の事務所に置くほうが、よほど危ない。大事なのは、どのビル(サービス)に何を預けていて、入館証(ID・パスワード)が何枚あって、誰が持っているのかを分かっていることです。泥棒が狙うのは、頑丈なビルそのものより、警備の甘い事務所に置いてある入館証だからです。
まずやることは、次の4つです。
| 順番 | やること | 言いかえると |
|---|---|---|
| 1 | 入館証を数える | 使っているサービスとアカウントを書き出す |
| 2 | いる・いらないに分ける | 使っていないアカウントを洗い出す |
| 3 | いらない入館証は返して、ビルを解約する | 退会し、アカウントとデータの削除を頼む |
| 4 | いる入館証は、暗証番号を作り直して守る | パスワードを変え、二段階の確認をかける |
タイムズカーから、お詫びのメールが届いた
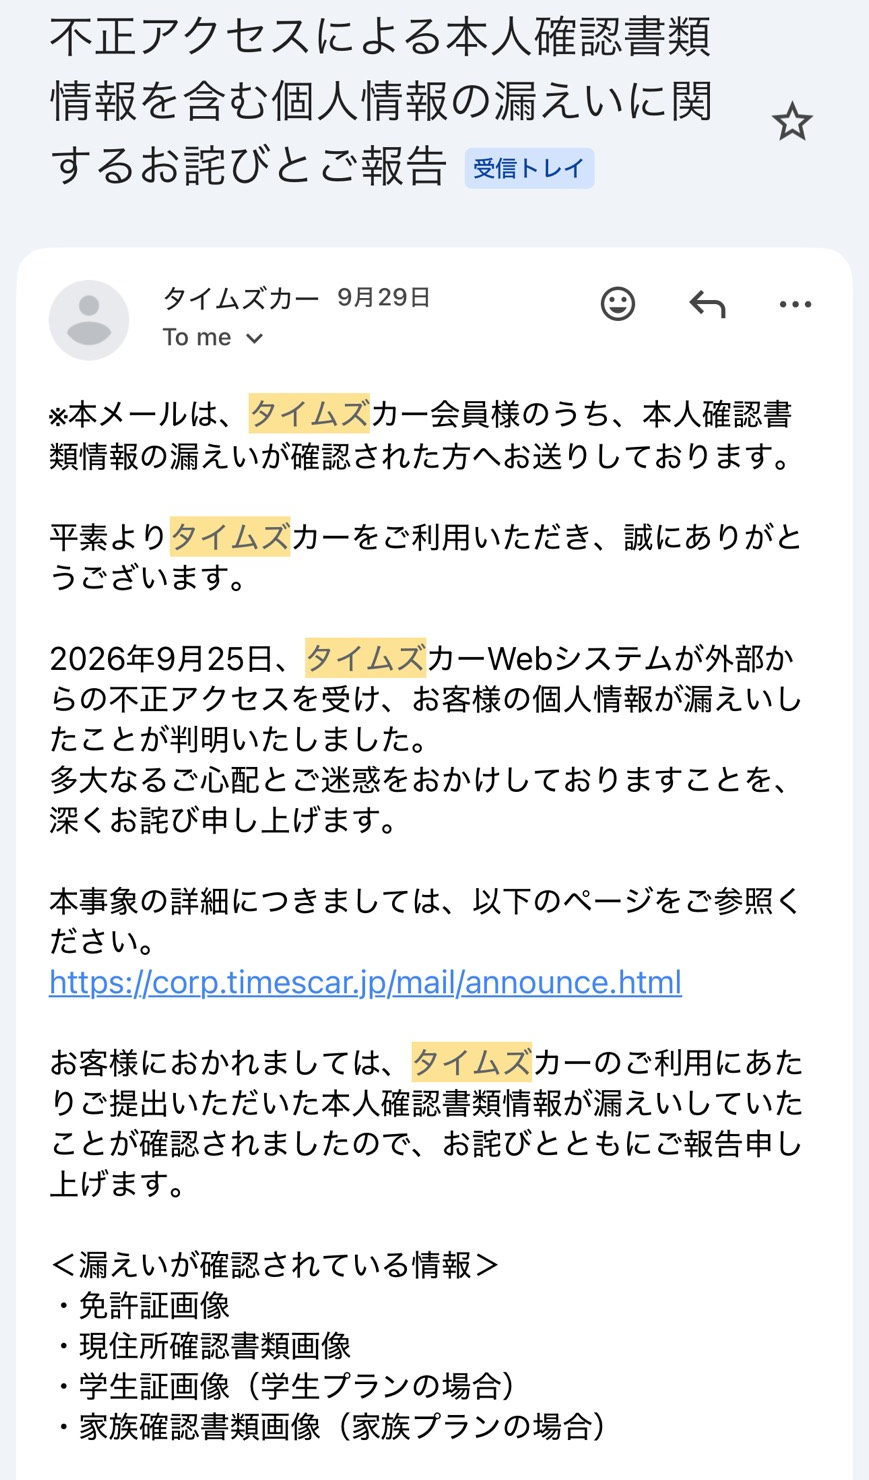
2026年9月29日、長く使っているカーシェアのタイムズカーから、「不正アクセスによる本人確認書類情報を含む個人情報の漏えいに関するお詫びとご報告」というメールが届きました。入会のときに出した免許証の画像などが、漏れていたそうです。引っかかったのは、今の会員だけでなく、退会した人や入会の手続きを途中でやめた人まで対象になっていたことでした。よくある質問のページには、退会したあとも約7年間は個人情報を保管すると書いてあります。法律で取引の記録を残す決まりがあるからで、筋は通っています。ただ、退会しても7年残るというところまで分かって預けていたかというと、正直、分かっていませんでした。
漏えいの発表は、その後も業種を問わず毎週のように続いていて、10月8日にはJPCERT/CCも注意を呼びかけています。専門家の見立ては、AIで守りの弱いところを探す手間が減り、これまで狙われなかった相手までまとめて狙われるようになった、というものです。くわしい話は、次の二つの番組が分かりやすかったです。
ニュースは、どの会社から何件漏れたかでいっぱいです。でも、小さな会社の経営者として知りたいのは、その先の「じゃあ、うちは何をすればいいのか」ですよね。ここからは、会社の情報の置き方を例えで整理しながら、そこを考えていきます。
会社の情報の置き方を、事務所とオフィスビルに例えると
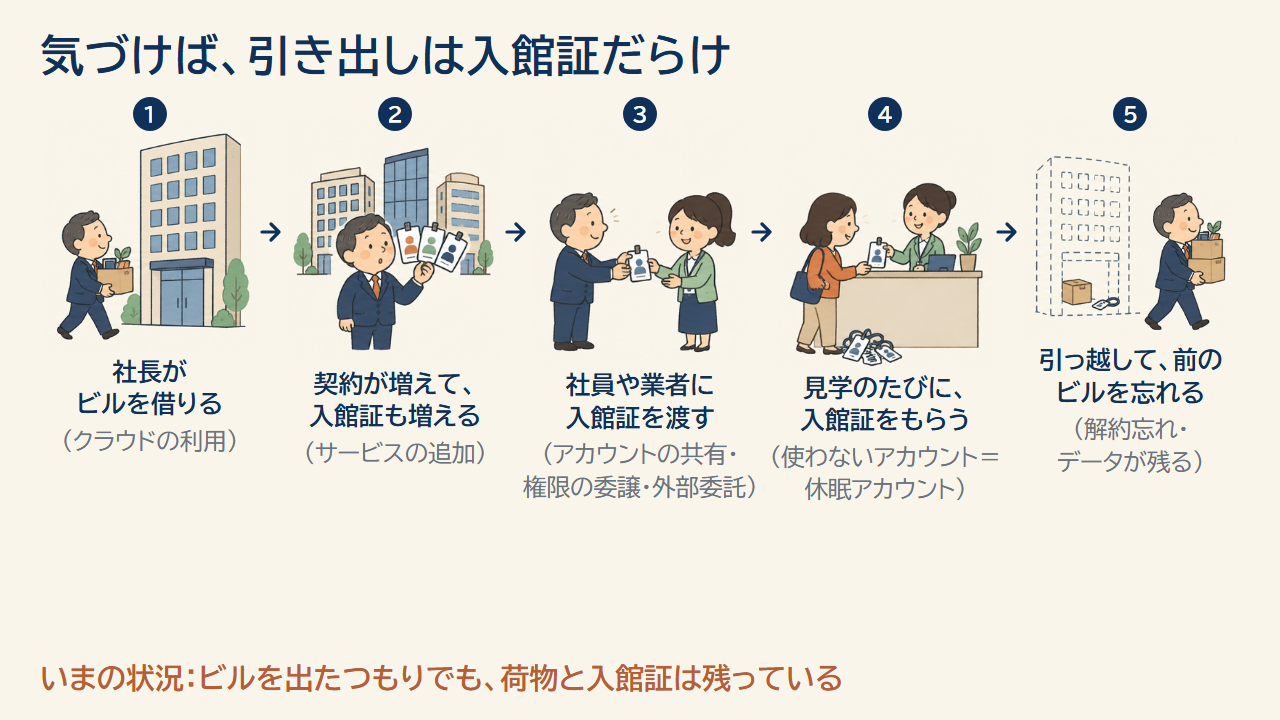
昔は、大事な書類は自分の事務所の金庫に入れていました。顧客の台帳も、帳簿も、契約書も、事務所の中にあった。今は、もっと警備のしっかりした大きなオフィスビルを間借りして、そこに預けています。これがクラウドです。自分の事務所の金庫より、警備員が24時間見回っているビルのほうが、ずっと頑丈です。だから、預けること自体は悪い選択ではありません。
そのビルに入るには入館証が要ります。これがIDとパスワードです。そして、その入館証は自分の事務所に置いてあります。ブラウザに「パスワードを保存しますか」と聞かれて保存したもの、パソコンの横に貼った付箋、社員みんなで見ているExcelの一覧、LINEのやりとりに送った文字。どれも、事務所の引き出しに入館証を入れているのと同じです。
この流れがどんどん進んで、書類を預けるだけでなく、仕事そのものもビルの中でやるようになりました。小さな会社でも、数えてみると、たとえばこれくらいのビルと契約しているはずです。
- メールと書類(Gmail、Google ドライブ、Microsoft 365 など)
- お金(ネットバンキング、会計ソフト、カードやスマホ決済の管理画面)
- 売る場所(ネットショップの管理画面、楽天市場などのモールの店舗画面)
- 発信(ホームページの管理画面、Instagram、LINE公式アカウント、Googleのお店の情報)
- 人(勤怠、給与、採用のサイト)
- 行政(GビズID、e-Tax、電子申請)
それぞれのビルに、その仕事のための設備がそろっているので、入館証を持って通って仕事をする。契約するビルが増えるたびに、入館証も一枚ずつ増えていきます。
そのうち、全部のビルに自分一人では通えなくなって、社員に「代わりに行ってきて」と入館証を渡すようになります。同じ入館証をみんなで使い回したり、ホームページを作ってくれた業者さんに預けたままにしたりもする。ビルの側も、これでは誰が入っているのか分からないので、入るときに本人のスマホにも確認が届く仕組み(二段階の確認)を、だんだん求めるようになりました。
さらに、無料のお試しや見学会のためだけに作った入館証もあります。ポイントカードのように、とりあえずもらっておいて、一度しか使っていない。もっといいビルに引っ越したのに、前のビルの解約を忘れていて、入館証も、預けた荷物もそのまま残っている。タイムズカーの7年も、まさにこれでした。ビルを出たつもりでも、荷物は置いたままなんですよね。
その結果、ビルほど頑丈ではない自分の事務所に、たくさんのビルの契約書と、大量の入館証が置いてある、という状態になっています。しかも、その入館証が何枚あって、誰が持っているのかを、ちゃんと分かっている会社は多くありません。
泥棒の入り方は二つある
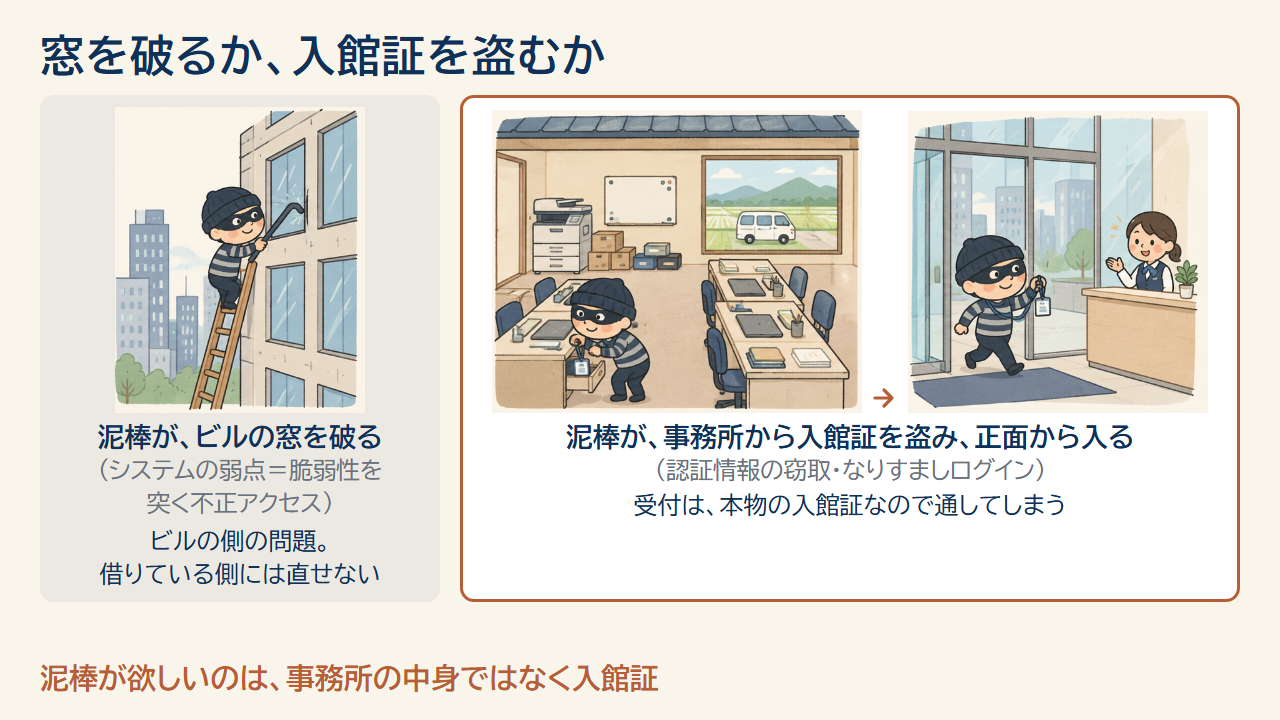
泥棒の側に立ってみると、入り方は大きく二つあります。
一つは、ビルの窓や裏口を破って入るやり方です。ビルの側のシステムに残っている弱いところを突いて入る、いわゆる不正アクセスです。今回の大きなニュースの多くはこちらで、JPCERT/CCが挙げた手口も、知られている弱点が放置されているところを探して入る、スマホのアプリを調べて、アプリが裏でやりとりしている窓口から入る、といったものでした。AIのおかげで弱い窓が見つけやすくなった、というのもこの話です。これは、ビルを借りている側にはどうにもできません。私たちにできるのは、ビルを選ぶことと、預ける荷物を減らすことくらいです。
もう一つは、入館証を盗んで、正面玄関から入るやり方です。頑丈なビルの窓を破るより、警備の甘い事務所から入館証を盗むほうが、ずっと楽です。本物の入館証で入ってくるので、ビルの受付も止められません。入館証の盗み方には、だいたい三つあります。
- 偽の受付に誘う:「お支払いの確認をお願いします」「アカウントが止まりました」というメールやSMSで、本物そっくりの入口に誘い、入館証を書かせる(フィッシング)
- 事務所に忍び込む:メールの添付ファイルや、偽のソフトのダウンロードから入り込んだウイルスが、パソコンに保存してある入館証を丸ごと写して送る(情報を盗むウイルス=インフォスティーラー)。保存してあるパスワードだけでなく、「ログインしたままの状態」まで写されることがあります
- よそで漏れた入館証を試す:ほかのビルで漏れた入館証で、別のビルのゲートを次々に試す。同じパスワードを使い回していれば、そこで開いてしまう(リスト型攻撃)
大手のビルには小さい会社もたくさん入居しているので、同じビルの入館証をたくさん盗めば、それだけたくさんの部屋に入れます。同じパスワードをいくつものサービスで使い回していれば、何棟ものビルを一本の合鍵で開けているのと同じで、一枚盗まれると全部開いてしまいます。
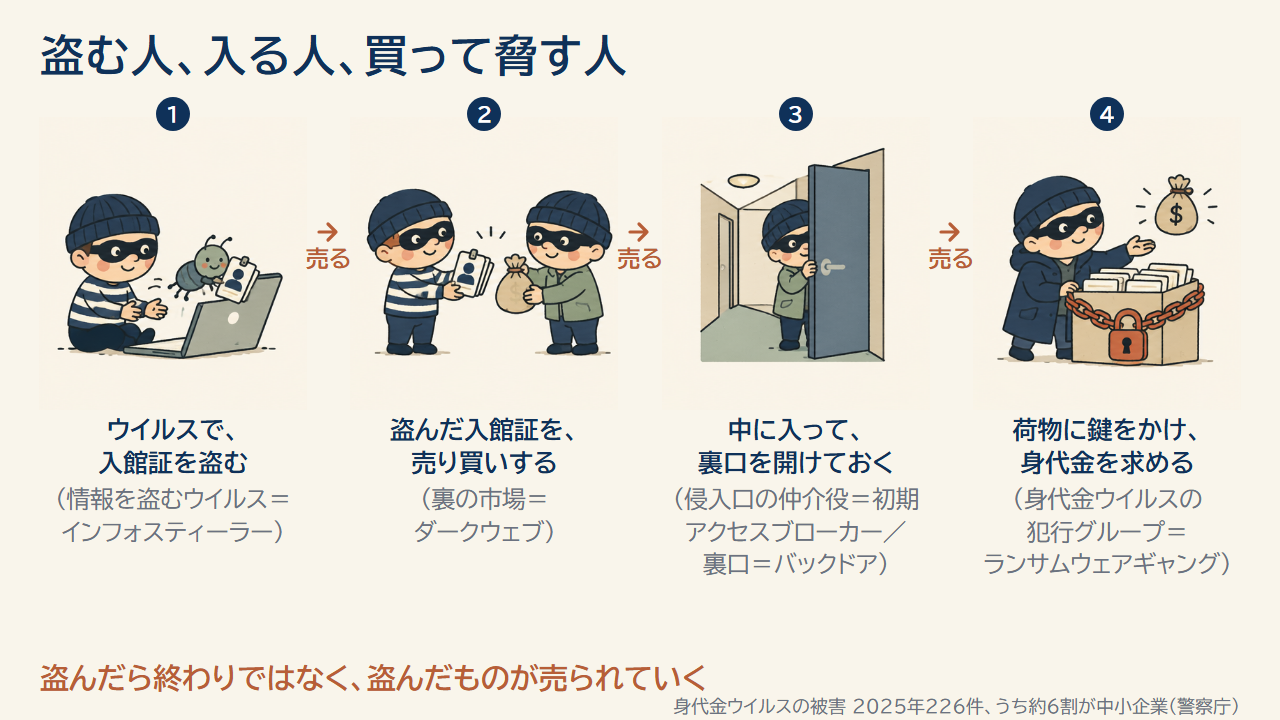
しかも今は、これが分業になっています。入館証を盗むだけの人が、盗んだ入館証を売る。それを買って、中に入って裏口を開けておくだけの人が、その入る権利をまた売る。そして、ビルの中の情報が欲しい人がその権利を買い、荷物に鍵をかけて身代金を求める。一人で全部やるわけではないので、盗む人は「どこの会社の入館証か」をあまり気にしません。数を集めて売れればいいからです。警察庁に届けられた身代金ウイルスの被害は2025年に226件で、そのうち約6割が中小企業でした。
「うちみたいな小さい会社は狙われない」とは言えないんですね。泥棒が欲しいのは、事務所の中身ではなく、そこに置いてある入館証だからです。それに、小さい会社の入館証が、取引先の大きな会社に入るための足がかりに使われることもあります。
なぜ、暗証番号を作り直すと効くのか
入館証でビルに入るには、暗証番号、つまりパスワードも要ります。ここが、借りている側が手を打てるところです。
盗まれた入館証は、盗んだその日に使われるとは限りません。盗んだ人がすぐに使うと、足がつきます。だから、盗んだ人は自分では使わずに売る。買った人は、大量の入館証の中から使えそうなものを選び分けて、また売る。実際にビルに入る人の手に渡るまでに、何人もの手を経由して、それなりの時間がかかります。その間に暗証番号を作り直しておけば、盗まれた入館証ではゲートが開かない。ただの紙切れになります。
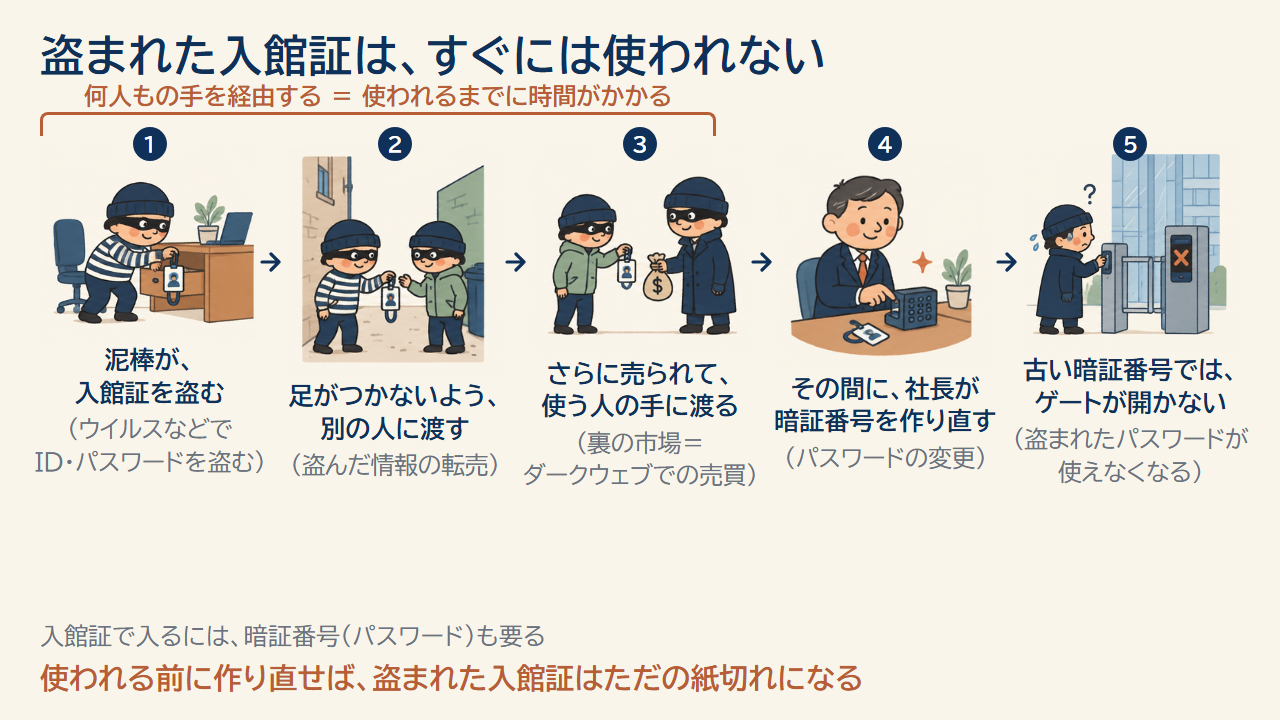
ただし、作り直し方には気をつけたいところがあります。一つのビルの暗証番号だけ変えても、同じ暗証番号をほかのビルでも使っていたら、そちらは開いたままです。使い回していたものは、全部をそれぞれ別のものに作り直します。新しい暗証番号は自分で考えず、ブラウザのパスワード管理の機能に、長くて覚えられないものを作らせて保存しておくのが楽です。それから、暗証番号だけに頼らず、大事なビルには入るときにスマホでも確かめる設定(二段階の確認)をかけておく。サービスが対応していれば、パスワードの代わりにスマホの指紋や顔で入る「パスキー」に切り替えるのも手です。暗証番号そのものを盗まれる心配が減ります。
ちなみに総務省は、漏れたおそれがなければパスワードを定期的に変える必要はない、としています(国民のためのサイバーセキュリティサイト)。変えるたびに、末尾の数字を一つ増やすだけの推測しやすいパスワードになりがちだから、という理由です。それでも私は、メールやお金まわりといった大事なビルの暗証番号だけは、長くて、ビルごとに別々のものを、ときどき作り直しておく値打ちがあると思っています。盗まれたことに、自分では気づけないことが多いからです。漏れたかもしれないと分かったときは、もちろんすぐにです。
自分の事務所でできること
窓を破られる話は、借りている側にはどうにもできません。でも、入館証と事務所の管理は自分でできます。自分の会社がどこまでできているか、次の表で確かめてみてください。
| やること | 言いかえると | できている? |
|---|---|---|
| 契約しているビルを書き出す | 使っているサービスの棚卸し | □ |
| 入館証はビルごとに別のものにする | パスワードの使い回しをやめる | □ |
| 入るときにスマホでも確かめる | 二段階の確認(多要素認証) | □ |
| 辞める人・業者から入館証を返してもらう | アカウントの削除 | □ |
| 仕事に要らない人には入館証を配らない | 必要な権限だけ渡す | □ |
| 使わないビルは解約し、荷物も確かめる | 退会・データの削除依頼 | □ |
| 自分の事務所の窓も閉める | ソフトの更新、古い機器やホームページの手入れ | □ |
| AIに貼る前に、一度手を止める | 生成AIに入れた情報も、預けた荷物 | □ |
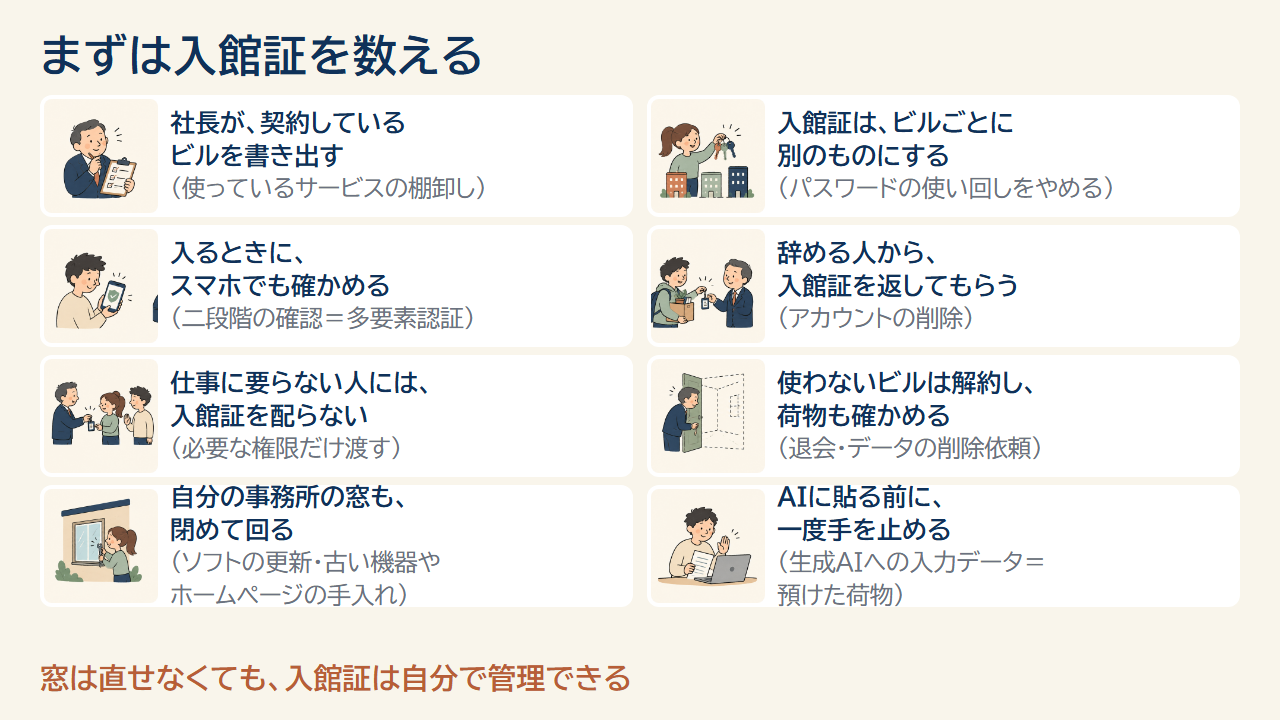
一番はじめの「書き出す」は、紙一枚かExcelで十分です。ビルの名前、そこに何を預けているか(お客さんの情報、お金、社員の情報など)、入館証を持っている人、二段階の確認をかけているか、やめるときの手続き。この五つを横に並べて、一行に一つのビルを書いていきます。書いてみると、「この入館証、誰が持っているんだっけ」「このビル、まだ契約していたのか」というものが、必ず出てきます。
入館証の受け渡しも見直します。社員が辞めるとき、ホームページを作ってくれた業者さんとの仕事が終わったとき、その人が持っていた入館証はちゃんと返してもらっているでしょうか。みんなで一枚の入館証を使い回していると、誰かが辞めるたびに暗証番号を変えなければなりません。できれば、一人一枚の入館証にして、辞めた人の分だけ止められるようにしておくほうが、あとが楽です。名簿を見る必要がない仕事なら、そのビルの入館証は最初から渡さない。人を疑うのではなく、仕事に要らない入館証は配らない、という考え方で、社長も含めて全員に当てはめます。
「自分の事務所の窓」というのは、預けているつもりで、実は自分で持っているもののことです。何年も前に作ってもらって、それきり誰も更新していないホームページや問い合わせフォーム、古いルーター、外から会社のパソコンにつなぐための機器、サポートが終わったパソコン(Windows 10は2025年10月で終わっています)。泥棒は、こういう開けっぱなしの窓を、AIも使って広く探して回っています。更新を止めない、使っていないものは片づける、作ってもらったものは誰が更新するのかを決めておく。ここは、外の専門家に頼むところと割り切ってもいいと思います。
生成AIも同じです。お客さんの名前や見積もりを、そのままAIに貼っていないでしょうか。AIのサービスも、外の会社のビルです。AIに仕事を任せるほど、渡す入館証と荷物は増えていきます。楽になった分だけ、預け先が一つ増えているんですよね。会社で使うなら、何を貼っていいか、何は貼らないかを先に決めておく。そして、そもそも預かる荷物を減らすことも大事です。申込書や会員登録で、本当に要る項目だけを聞いているか。持っていない情報は、漏れようがありません。
入館証がすでに盗まれていないか、ブラウザで確かめる
ふだん使っているブラウザには、保存しているパスワードを、これまでに漏れたパスワードの一覧と照らし合わせる機能があります。わざわざ新しいソフトを入れる必要はありません。しかも、この画面に出てくる「保存しているパスワードの一覧」が、そのまま、あなたの入館証の一覧です。最初の「入館証を数える」も、ここから始められます。
- Google Chrome:右上の「︙」→「パスワードと自動入力」→「Google パスワード マネージャー」→「チェックアップ」。パスワード チェックアップを直接開くこともできます
- Microsoft Edge:右上の「…」→「設定」→「パスワードと自動入力」→「Microsoft パスワード マネージャー」→「今すぐスキャン」(Microsoft の説明)
- メールアドレスで確かめる:海外の無料サイト「Have I Been Pwned」に入れると、過去に漏れた名簿に入っているかが分かります(英語のサイトです)
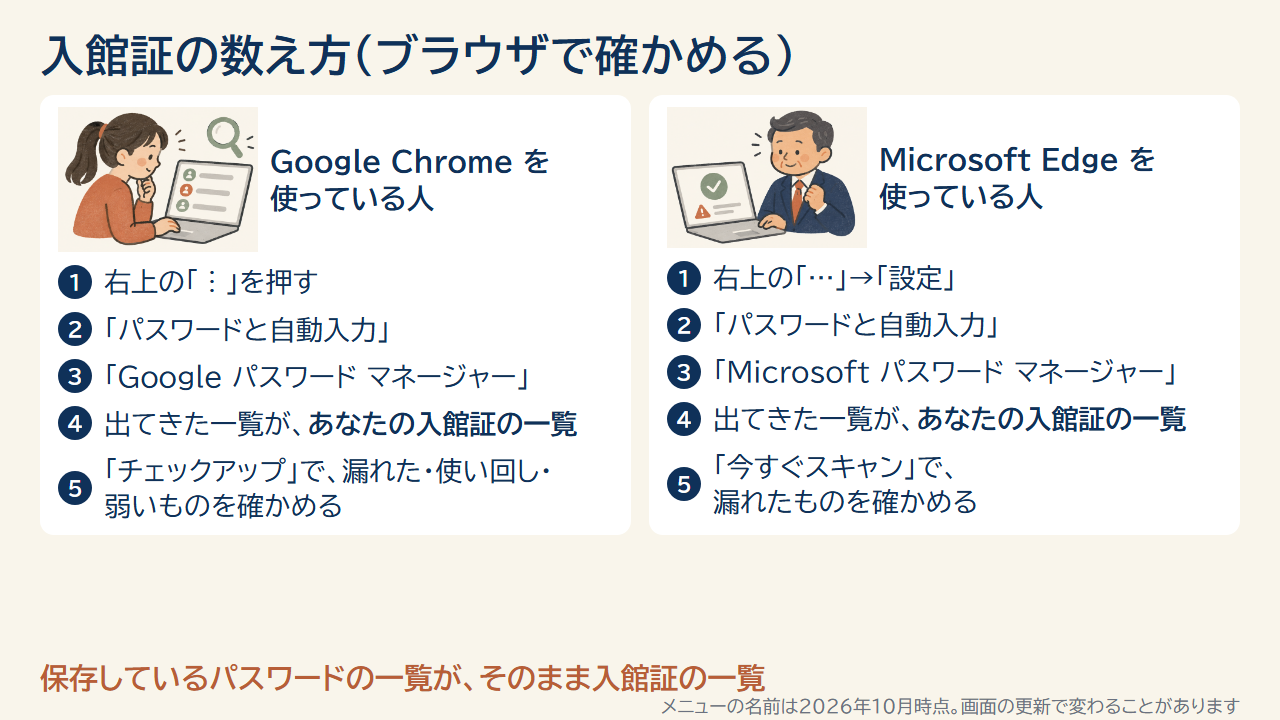
Chrome のチェックアップでは、結果が三つに分かれて出てきます。読み方と、手をつける順番は次のとおりです。
| 出てくる項目 | 意味 | 手をつける順番 |
|---|---|---|
| 不正使用されたパスワード | どこかの漏えいで、このパスワードが漏れた名簿に載っている。誰かがすでに入ったとは限らないが、泥棒の手元にある入館証 | 1番目。大事なビルから作り直す。使っていないビルなら解約する |
| 使い回されているパスワード | 同じ暗証番号を、複数のビルで使っている。一つ漏れると全部開く | 2番目。ビルごとに別のものにする |
| 脆弱なパスワード | 短い、推測しやすい暗証番号 | 3番目。長いものに作り直す |
全部を一度に直そうとすると、まず挫折します。メールとGoogleやMicrosoftのアカウント(ここが全部の入館証をしまっている引き出しの鍵です)、お金まわり、会社のホームページやサーバー、という大事なビルから順に、作り直して二段階の確認をかけていく。もう使っていないビルは、作り直すより解約するほうが早い。一覧から消すだけでは解約にならないので、先にそのサービスで退会してから一覧を片づけます。
なお、Googleの「ダークウェブ レポート」は2026年2月で終わっています。また、「パスワードが漏れました」というメールが届いても、メールの中のリンクは押さず、自分でブラウザから上の画面を開いて確かめてください。そのメール自体が、入館証を盗むための偽の受付のことがあります。
それでも漏れたときのために
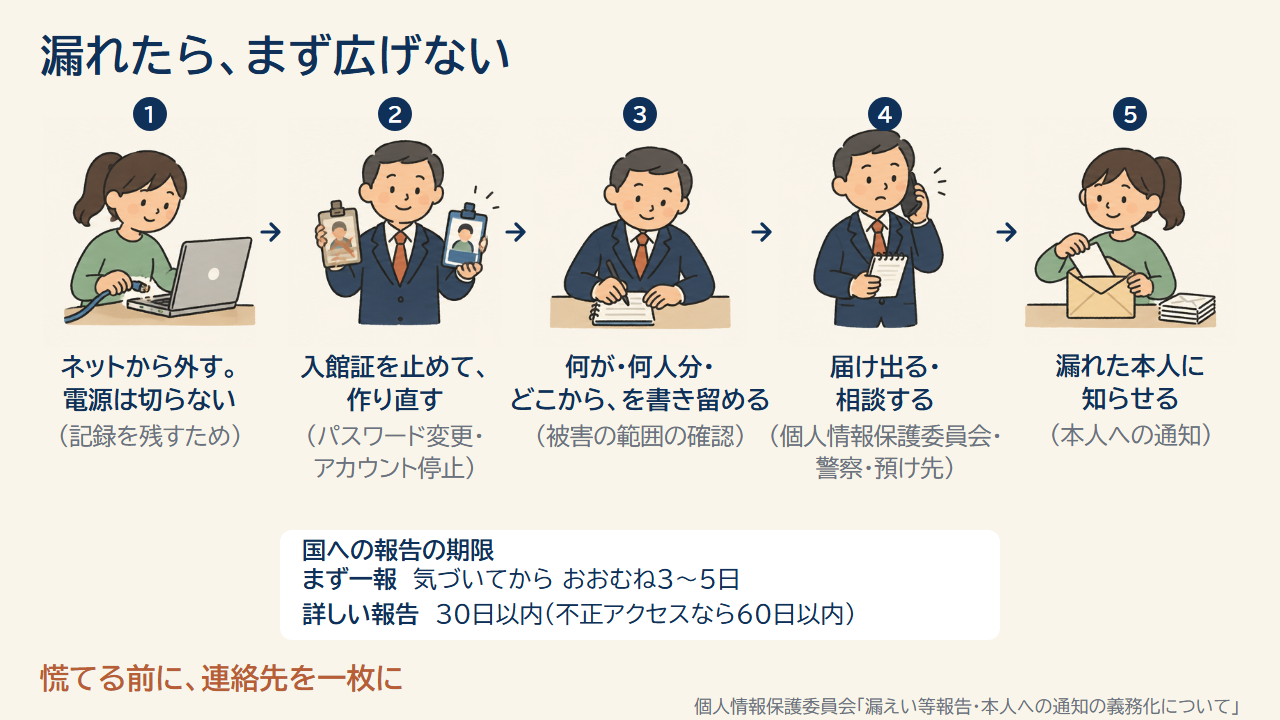
ここまでやっても、ビルの窓が破られることはあります。小さい会社でも、法律上やることは大手と同じです。不正アクセスで漏れたとき、クレジットカードなどお金の被害のおそれがあるとき、病歴など配慮が要る情報が漏れたとき、1,000人を超えるときは、個人情報保護委員会への報告と、本人への連絡が義務になっています。
| 報告 | 期限 |
|---|---|
| まず一報 | 気づいてから、おおむね3〜5日 |
| 詳しい報告 | 30日以内(不正アクセスなど悪意によるものは60日以内) |
実際に起きたら、まず広げないこと。おかしいパソコンはネットから外して、電源は切らずにおきます。調べるための記録が消えてしまうからです。パスワードを変えて怪しいアカウントを止め、何が、何人分、どこから漏れたかを書き留めて、個人情報保護委員会、警察のサイバー犯罪の相談窓口、取引先や預け先、漏れた本人へと連絡していきます。慌てているときに一から調べるのは無理なので、連絡先は一枚にまとめておく。データの控えは、ネットにつながっていない場所にも取っておく。身代金ウイルスは、つながっている控えまで使えなくしてしまいます。
お金の備えとしては、サイバー保険があります。損害賠償、原因の調査やお詫びの連絡の費用、仕事が止まった間の損失などを補ってくれるものです。損保ジャパンが公開している例だと、売上5億円の小売業で年9万3,000円、飲食業で年12万3,000円でした。小さいお店向けには、楽天市場の出店者向けの制度もあります。国内の保険では身代金そのものは出ないので、払えば済むという話ではありません。見張りと、何かあったときの駆けつけを安く頼める「サイバーセキュリティお助け隊サービス」という国の仕組みもあります。
自分のパスワードを数えてみて分かったこと
この記事を書きながら、2026年10月に自分のChromeで入館証を数えてみました。保存していたパスワードは、およそ470枚。そのうち70枚ほどが、どこかで漏れた名簿に載っていて、半分以上が使い回し、弱いものも230枚ほどありました。画面を見て、正直固まりました。
そこで、メールとGoogleのアカウント、お金まわり、会社のサイトのサーバーといった、大事なビルの入館証から作り直して、二段階の確認をかけていきました。漏れた名簿に載っていた70枚ほどは、30枚まで減りました。残った30枚は、どれも5年以上使っていないビルの入館証です。作り直すより、ビルごと解約したほうが早いので、一つずつ返していきます。470枚全体で見ても、たぶん大半はもう使っていないビルです。数えてみて初めて、自分がどれだけのビルと契約したままになっていたかが分かりました。
まとめ
- 情報漏えいの発表は、2026年9月前後から相次いでいる。AIで、守りの弱いところを探す手間が減ったと専門家は見ている
- 会社の情報は、頑丈なオフィスビル(クラウド)に預けている。泥棒が狙うのは、自分の事務所に置いてある入館証(ID・パスワード)
- 盗まれた入館証は、何人もの手を経由して売られていく。使われる前に暗証番号を作り直せば、ただの紙切れになる
- まずやるのは、入館証を数える、いる・いらないに分ける、いらないものは返して解約する、いるものは作り直して守る、の4つ
- 入館証の一覧は、Chrome や Edge のパスワードの画面でそのまま見られる。漏れていないかも、そこで確かめられる
よくあるご質問
Q. 社員が数人の会社でも、漏れたら国への報告は必要ですか?
A. 必要です。会社の大きさに関係なく、不正アクセスで漏れたときや、1,000人を超えるときなどは、個人情報保護委員会への報告と本人への連絡が義務になっています。まず一報はおおむね3〜5日以内です。
Q. パスワードは、定期的に変えたほうがいいのですか?
A. 総務省は、漏れたおそれがなければ定期的に変える必要はないとしています。大事なのは、サービスごとに別々の長いパスワードにすることと、漏れたと分かったらすぐに変えることです。そのうえで私は、メールやお金まわりなど大事なものだけは、ときどき作り直しておく値打ちがあると考えています。
Q. 何から手をつければいいか分からない段階でも、相談できますか?
A. できます。どのサービスと契約していて、誰がどの入館証を持っているのかを一緒に書き出すところから始められます。まずは状況をお聞かせください。
入館証を数えるところから、一緒に
使っているサービスが多すぎて、どこから数えればいいか分からない、社員に任せたままで誰が何を持っているのか見えない、という方は、伴走支援で、書き出すところから一緒に進めています。社員の方に生成AIを使ってもらうときの、何を見せて何をさせないかの決め方は、生成AI初級編講座でも扱っています。依頼を決めていない段階でも構いませんので、お問い合わせからお気軽にご連絡ください。こうした話は、毎週メールマガジン「高林のつぶやき」でも書いています。
株式会社ダブルノット
代表取締役 髙林 努
https://doubleknot.co.jp/contact/
参考にしたもの
- タイムズカー「当社サービスへの不正アクセスに関するお知らせ」(2026年9月25日・28日・29日)
- タイムズカー よくある質問「退会したら個人情報はどうなるのですか?」
- 物語コーポレーション 不正アクセスに関するお知らせ(2026年10月5日)
- 大和証券 お客様情報の漏えいの可能性に関するお知らせ(2026年10月5日)
- ローソン 不正アクセスによる個人情報漏えいに関するお知らせ(2026年10月8日)
- ブックオフグループホールディングス 子会社の会員管理システムへの不正アクセスについて(2026年10月9日)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日)
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
- PIVOT「個人情報流出が相次ぐ本当の理由」
- PIVOT 安野貴博さん「AI主権とは何か」
- 総務省 国民のためのサイバーセキュリティサイト
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 損保ジャパン サイバー保険「保険料例とお支払いする保険金例」
- 楽天市場店舗限定 サイバー保険
くわしい方へ(補足)
本文では分かりやすさを優先して、次の点を省いたり、言い切ったりしています。
- ブラウザに保存したパスワードと、情報を盗むウイルス:情報を盗むウイルスは、ブラウザに保存したパスワードも狙います。それでも保存をやめるより、Google や Microsoft のアカウント(引き出しの鍵)に二段階の確認をかけること、怪しいソフトを入れずパソコンを更新しておくことのほうが大事、という考えで本文を書いています。
- 「すぐには使われない」について:盗まれた情報が時間差で使われることは多いですが、機械で一気に試されたり、盗んだ側がすぐに使ったりする場合もあります。また、ログインしたままの状態(セッション)を盗まれると、パスワードを変えるだけでは締め出せないことがあります。作り直すときは、ほかの端末からのログアウトもあわせて行ってください。
- パスワードの一覧に出てこないもの:「Google でログイン」などで使っているサービスは、ブラウザのパスワードの一覧には出てきません。Google アカウントの「サードパーティ製のアプリとサービス」などで確かめてください。スマホのアプリだけで使っているものや、社員が個人で作ったアカウントも、一覧の外にあります。
- クラウドの「頑丈さ」と、借りる側の責任:ビル(クラウド)がどれだけ頑丈でも、共有の設定ミス(「リンクを知っている全員」に公開していた、など)は借りる側の責任です。例えで言えば、部屋の鍵のかけ忘れにあたります。
- パスワードの定期的な変更:総務省の考え方のとおり、定期的な変更そのものより、使い回さないこと・長くすること・漏れたら替えることが基本です。本文で「ときどき作り直す」と書いたのは、人が辞めたときや業者との仕事が終わったとき、みんなで使い回している入館証を作り直す、といった場面を念頭に置いています。
- Windows 10 のサポート:通常のサポートは2025年10月で終わっています。条件付き・有料の延長サポートもありますが、限られた期間です。
- 国への報告:個人情報保護委員会への報告は、漏れたことが確定した場合だけでなく、「漏れたおそれ」がある場合も対象になります。期限の「3〜5日」は、速報の目安です。
- サイバー保険:補償の範囲や保険料は、商品・売上・業種によって大きく変わります。本文の金額は公開されている例で、加入前には必ず見積もりと補償内容を確かめてください。
この記事は、私自身の知識と、支援の現場や自分で試してきた経験をもとに書いています。私もまだまだ教えてほしいことだらけです。足りないところや、考え方が違うところがあれば、ぜひお問い合わせからご連絡ください。いただいたご指摘をもとに、この記事も直していきます。